
متطلبات أمن البيانات لإنارة شوارع المدن الذكية المتصلة
مع ازدياد ترابط شبكات إنارة الشوارع للمدن الذكية، لم يعد أمن البيانات ميزة اختيارية، بل أصبح متطلبًا أساسيًا للمشروع. بالنسبة لمديري مراقبة الجودة والسلامة، تساعد حماية وحدات تحكم الإضاءة وبوابات الاتصال والبيانات التشغيلية على تقليل المخاطر السيبرانية ومنع الوصول غير المصرح به والحفاظ على إنارة موثوقة للأماكن العامة. ويسهم فهم متطلبات الأمان المناسبة في تحقيق تكامل أكثر أمانًا للأنظمة، وأداء طويل الأمد، وتنفيذ واثق لمشاريع الإضاءة الخارجية واسعة النطاق.
قد يبدو مصباح الشارع جهازًا ميدانيًا بسيطًا، لكن نقطة الإضاءة المتصلة يمكن أن تشمل مشغل LED ووحدة تحكم ومداخل حساسات واتصالات لاسلكية أو سلكية وبوابة ومنصة إدارة قائمة على السحابة. وإذا كانت إحدى الطبقات محمية بشكل غير كافٍ، فقد يمتد الأثر إلى ما هو أبعد من تقارير الطاقة. إذ يمكن أن يؤثر التبديل غير المصرح به، أو تنبيهات الأعطال الخاطئة، أو كشف بيانات الموقع، أو فقدان التحكم عن بُعد في السلامة العامة وكفاءة الصيانة وثقة الجمهور.
ابدأ بالمخاطر الفعلية: الإضاءة جزء من البنية التحتية الحضرية
ينبغي أن يبدأ التخطيط الأمني قبل اختيار المعدات. والسؤال الرئيسي ليس فقط: «هل يستخدم هذا النظام التشفير؟» بل: «ماذا يحدث إذا تم اختراق جهاز أو بيانات اعتماد أو اتصال شبكة أو حساب إدارة؟»
بالنسبة لطريق بلدي أو منطقة صناعية أو طريق اقتراب للمطار أو مساحة عامة كبيرة، تختلف العواقب. فقد يكون انقطاع الاتصال القصير مقبولًا في منطقة ما، بينما قد يتطلب فقدان التحكم في الإضاءة حول معابر المشاة أو مسارات الطوارئ أو مراكز النقل استجابة فورية. ولذلك، ينبغي لفرق الجودة والسلامة تصنيف الأصول حسب أهميتها التشغيلية وتحديد أوقات الاستعادة المقبولة لكل منطقة.
يمنع هذا النهج القائم على المخاطر خطأً شائعًا: تطبيق إعدادات الأمان نفسها على كل مشروع، بغض النظر عن مدى تعرض الموقع للشبكة أو نموذج الملكية أو ترتيبات الصيانة أو أهمية السلامة.
متطلبات الأمان التي ينبغي تضمينها في مواصفات المشروع
من الأسهل فحص المتطلبات الواضحة واختبارها وفرضها مقارنة بعبارات عامة مثل «يجب أن يكون النظام آمنًا». وينبغي تحديد الضوابط التالية في المواصفات الفنية وإجراءات القبول في المصنع ووثائق التسليم.
1. هوية قوية للأجهزة والمستخدمين
ينبغي أن يكون لكل وحدة تحكم وبوابة ومستخدم إداري هوية فريدة. وكلمات المرور الافتراضية المشتركة غير مقبولة في تطبيق كبير لإنارة الشوارع للمدن الذكية، لأن تسريب بيانات اعتماد واحدة قد يكشف مئات أو آلاف الأجهزة.
- اشترط بيانات اعتماد أو شهادات فريدة لكل جهاز حيثما تدعمها البنية المعمارية.
- غيّر حسابات المصنع الافتراضية أو عطّلها قبل التشغيل.
- استخدم التحكم في الوصول القائم على الأدوار: فلا ينبغي أن تكون لدى المشغلين ومقاولي الصيانة ومديري المشروع والمدققين الصلاحيات نفسها.
- فعّل المصادقة متعددة العوامل لحسابات المنصة التي يمكنها تعديل الجداول الزمنية أو البرامج الثابتة أو المجموعات أو صلاحيات المستخدمين.
- أزل صلاحية الوصول فورًا عند تغيير المقاولين أو إغلاق المشاريع أو إعادة توزيع أدوار الموظفين.
ومن منظور الجودة، يجب أيضًا توثيق ملكية بيانات الاعتماد. فالنظام الذي يعمل أثناء التشغيل التجريبي ولكنه لا يملك مسؤولًا إداريًا محددًا بعد التسليم ليس آمنًا من الناحية العملية.
2. اتصالات محمية من العمود إلى المنصة
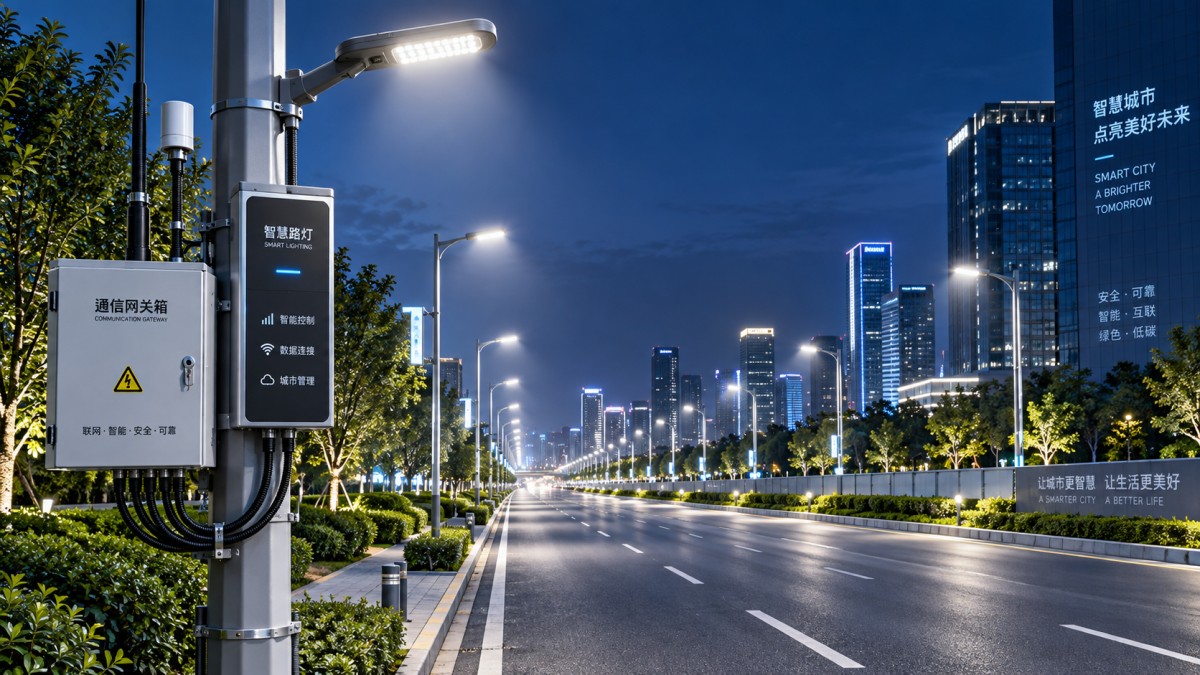
قد تنتقل بيانات الإضاءة عبر الشبكة الخلوية أو شبكة RF المتداخلة أو PLC أو Ethernet أو الألياف الضوئية أو مزيج من هذه الوسائل. وتختلف طريقة النقل، لكن المبدأ يبقى واحدًا: يجب حماية الأوامر والبيانات من الاعتراض والتعديل.
حدّد التشفير للبيانات أثناء النقل، والبروتوكولات الآمنة لاتصالات الجهاز بالبوابة والبوابة بالمنصة، والتحقق من الشهادات عند الاقتضاء. وتجنب واجهات الإدارة القديمة أو غير المشفرة، لا سيما في البوابات التي تربط الأجهزة الميدانية بشبكات المؤسسات أو الشبكات العامة.
كما أن تقسيم الشبكة مهم بالقدر نفسه. فلا ينبغي أن توجد عناصر التحكم في إنارة الشوارع بشكل مفتوح في شريحة الشبكة نفسها التي تضم أنظمة المكاتب أو Wi-Fi العام أو أنظمة الدفع أو الخدمات البلدية غير ذات الصلة. ويحد فصل تقنية التشغيل عن حركة بيانات تكنولوجيا المعلومات العامة من الحركة الجانبية إذا تم اختراق نظام آخر.
3. برامج ثابتة آمنة وتحديثات عن بُعد مضبوطة
تعد تحديثات البرامج الثابتة ضرورية خلال العمر التشغيلي لنظام الإضاءة، خاصة عند اكتشاف ثغرات أمنية. ومع ذلك، قد تصبح التحديثات عن بُعد نقطة ضعف خطيرة عند غياب ضوابط الموثوقية والتراجع عن التحديث.
يتمثل أحد المتطلبات السليمة في أن تقبل وحدات التحكم والبوابات البرامج الثابتة الموقعة والمتحقق منها فقط من مصدر معتمد. وينبغي أن يسجل النظام الإصدار المثبت ووقت التحديث والحساب المسؤول ونتيجة التحديث. وقبل النشر على نطاق واسع، ينبغي اختبار التحديثات على مجموعة تجريبية خاضعة للرقابة بدلًا من دفعها إلى كل مصباح شارع دفعة واحدة.
ينبغي لمديري السلامة طرح سؤال إضافي: إذا فشل التحديث، فما سلوك الرجوع؟ يجب أن تحافظ الأجهزة على تشغيل إضاءة آمن أو جدول محلي محدد، بدلًا من أن تصبح غير قابلة للوصول أو أن تظل مطفأة بشكل دائم. وهذا مهم بشكل خاص للطرق والمناطق العامة التي تتطلب استمرارية الإضاءة.
4. تهيئة آمنة ووصول محلي للصيانة
غالبًا ما يتم إغفال الصيانة الميدانية في مناقشات الأمن السيبراني. فقد يحتاج الفني إلى الوصول إلى خزانة أو بوابة أو وحدة تحكم مثبتة على عمود باستخدام حاسوب محمول أو أداة يدوية أو اتصال Bluetooth أو منفذ USB أو تطبيق خدمة. ويتطلب كل مسار وصول ضوابط مناسبة.
عطّل المنافذ والخدمات غير المستخدمة. واحمِ واجهات الصيانة بوصول موثّق، وصلاحيات محددة المدة حيثما أمكن، وسجل تدقيق. وتظل الأقفال المادية للخزائن والحجرات السفلية ذات أهمية؛ إذ يمكن للوصول المادي تجاوز ضوابط الشبكة المصممة جيدًا.
بالنسبة للمعدات الخارجية، يجب أن يعمل الأمان والمتانة معًا. وينبغي أن تقاوم مجموعة الإضاءة التعرض للعوامل الجوية دون أن تجعل الفحص مستحيلًا. فعلى سبيل المثال، يمكن تهيئة تكوين متين من العمود ووحدة الإنارة مثلإنارة الشوارع الحديثة|MSL-GY لتطبيقات الشوارع بحماية IP67، بينما ينبغي أن يوفر تصميم التحكم الذكي مسارًا موثقًا وخاضعًا للرقابة للصيانة المعتمدة.
حوكمة البيانات: اجمع فقط ما يحتاجه المشروع
قد تخزن منصات الإضاءة المتصلة استهلاك الطاقة وسجل التشغيل والإيقاف وسجلات الأعطال ومواقع الأصول وملاحظات الصيانة ونشاط المستخدمين وبيانات الحساسات. كما تدمج بعض المشاريع أنظمة مرتبطة بحركة المرور أو البيئة أو مواقف السيارات أو الفيديو. وكلما زادت البيانات التي تجمعها المنصة، وجب إدارتها بعناية أكبر.
حدّد البيانات التي يتم جمعها، وسبب الحاجة إليها، ومن يمكنه الاطلاع عليها، ومكان تخزينها، ومدة الاحتفاظ بها. قد تبدو أنماط الموقع والتشغيل غير ضارة عند النظر إليها منفردة، لكن البيانات المجمعة قد تكشف عن إجراءات الصيانة أو المسارات الحيوية أو أنماط استخدام البنية التحتية.
ينبغي أن تتناول العقود ملكية البيانات وحقوق تصديرها. ويحتاج مالكو المشاريع إلى وسيلة واضحة لاسترجاع السجلات التشغيلية إذا تغير مزود الخدمة أو مشغل الشبكة أو مقاول الصيانة. وينبغي تشفير النسخ الاحتياطية واختبار استعادتها وحمايتها بقواعد الوصول نفسها المطبقة على المنصة الفعلية.
توفر المعايير إطارًا، لكن اختبار القبول يثبت النتيجة
لا توجد قائمة تحقق واحدة تناسب كل مدينة وكل بنية اتصال. ومع ذلك، يمكن لبرامج الأمان الاستفادة من هيكل مفيد من الأطر المعترف بها، مثل ISO/IEC 27001 لإدارة أمن المعلومات، ومبادئ IEC 62443 للبيئات الصناعية وبيئات تقنية التشغيل، واللوائح المحلية المعمول بها بشأن الأمن السيبراني والخصوصية والبنية التحتية الحيوية.
بالنسبة لفرق المشتريات والفحص، تكمن قيمة هذه الأطر في تحويل الأمان إلى أدلة قابلة للتحقق. وأثناء اختبار القبول في المصنع واختبار القبول في الموقع، اطلب سجلات تثبت ما يلي:
- جرد الأجهزة والأرقام التسلسلية والبرامج الثابتة المثبتة وحالة الاتصال؛
- الإزالة الناجحة للحسابات وكلمات المرور الافتراضية؛
- الاتصالات المشفرة بين المنصة والبوابة؛
- اختبار أدوار المستخدمين، بما في ذلك التأكيد على أن المستخدمين ذوي الصلاحيات المقيدة لا يمكنهم تغيير الإعدادات الحرجة؛
- سجلات الأحداث لمحاولات تسجيل الدخول وتغييرات الجداول الزمنية والإنذارات وتحديثات البرامج الثابتة؛
- اختبار النسخ الاحتياطي والاستعادة لمنصة الإدارة؛
- إجراءات موثقة للإبلاغ عن الثغرات وإدارة التصحيحات.
من المفيد اختبار سيناريوهات الفشل، وليس التشغيل العادي فقط. هل يمكن للنظام الحفاظ على جدول إضاءة محلي آمن عند فقدان الاتصال السحابي؟ هل تستعيد البوابة عملها بشكل صحيح بعد انقطاع الكهرباء؟ هل يتم إطلاق إنذار عند تكرار محاولات تسجيل الدخول غير المصرح بها؟ هذه هي الفحوصات التي تكشف ما إذا كان الأمان يدعم المرونة بدلًا من مجرد إضافة ميزة برمجية أخرى.
ينبغي أن يتجاوز تقييم المورد وحدة الإنارة
غالبًا ما تُقيّم مشاريع الإضاءة الخارجية من خلال الأداء الضوئي وقوة العمود والحماية من دخول الأجسام والماء ومقاومة الرياح والعمر الافتراضي للمنتج. وتظل هذه العوامل أساسية. إذ يجب أن يفي النظام المصمم لسنوات من التعرض على جانب الطريق بالمتطلبات المادية للموقع، بدءًا من الحماية من التآكل وصولًا إلى التشغيل الموثوق لمصابيح LED.
لكن المشاريع المتصلة تتطلب مراجعة إضافية للمورد: من يصمم وحدة التحكم، ومن يشغّل المنصة، ومن يصدر تحديثات الأمان، ومن يدعم التكامل مع شبكة المالك؟ اطلب مخططات البنية المعمارية ووثائق الواجهات وسياسات التحديث وإجراءات التحكم في الوصول ومسار تصعيد محدد لحوادث الأمان.
تدعم Lishida Smart Lighting تنفيذ مشاريع الإضاءة الخارجية واسعة النطاق من خلال منتجات الإضاءة وأنظمة التحكم الذكية ودعم التكامل القائم على المشاريع. وبالنسبة للمقاولين والمالكين، لا يتمثل الهدف العملي في إضافة التعقيد، بل في مواءمة العمود ووحدة الإنارة ووحدة التحكم والبوابة وشبكة الاتصالات ومنصة الإدارة ضمن نظام واحد قابل للصيانة مع مسؤوليات محددة.
لا يكتمل متطلب الأمان إلا عندما يمكن الحفاظ عليه
لا ينتهي الأمن السيبراني عند تشغيل الأضواء. فكلمات المرور تنتهي صلاحيتها، والموظفون يتغيرون، والثغرات تظهر، والشهادات تحتاج إلى تجديد، وترتيبات الشبكة تتطور. أدرج مراجعات دورية للوصول، ودورات مراجعة للبرامج الثابتة، ومراقبة السجلات، وجهات اتصال للاستجابة للحوادث، واختبارات استعادة سنوية في خطة التشغيل.
بالنسبة لمديري الجودة والسلامة، يحمي هذا الالتزام المستمر أكثر من البيانات. فهو يحمي استمرارية الإنارة وقرارات الصيانة الموثوقة والثقة في أن إنارة الأماكن العامة ستظل متاحة عندما يحتاجها الناس. وفي المدينة المتصلة، لا تنفصل الإضاءة الآمنة عن الإضاءة الموثوقة، بل هي جزء من المسؤولية نفسها.
◉ رسالة

مدونة
- كيفية تجنب الارتهان للمورّد في مشروع إنارة ذكية حكومي
- تحديد ميزانية طاقة الاتصالات لمصابيح الشوارع الشمسية في المدن الذكية
- كيف يؤثر وضع توفير الطاقة في مدة تشغيل مصباح الأعمدة الشمسي
- مقارنة المهل الزمنية لمورّدي وحدات إنارة الشوارع LED في أوروبا
- ما دعم قطع الغيار الذي ينبغي أن يقدمه مُصدّر مصابيح الشوارع الذكية؟
- أين تضع مصباحًا شمسيًا للحديقة في حديقة مظللة جزئيًا
- ما تنبيهات البطارية المهمة في إنارة الشوارع بالطاقة الشمسية الخاضعة للمراقبة عن بُعد؟
رسالة